La Guardia Civil ha desarticulado una organización criminal dedicada a las ciberestafas bancarias que habría conseguido defraudar más de un millón de euros a 43 víctimas residentes en Aragón. En el marco de la operación Ibermellow, denominada así por los investigadores, han sido detenidas 29 personas y otras 57 están siendo investigadas por delitos de estafa, blanqueo de capitales y pertenencia a organización criminal.
La investigación comenzó el año pasado después de que se recibieran numerosas denuncias en la provincia de Huesca que presentaban un patrón común. Los delincuentes utilizaban técnicas conocidas como smishing y vishing para hacerse pasar por una entidad bancaria y conseguir las credenciales y el dinero de sus víctimas.
El fraude comenzaba con el envío de un SMS falso en el que se alertaba al cliente de supuestos cargos de elevado importe realizados en su cuenta. El mensaje incluía un número de teléfono al que la víctima debía llamar para, supuestamente, paralizar la operación.
Al contactar con ese número comenzaba la segunda fase de la estafa. Los delincuentes se hacían pasar por gestores del banco y, mediante técnicas de ingeniería social y utilizando parte de los datos personales de las víctimas, conseguían ganarse su confianza.
Una vez obtenida la información necesaria, lograban que las víctimas realizaran transferencias a cuentas controladas por la organización o incluso contrataran préstamos personales cuyo importe era posteriormente desviado.
Según la investigación, el grupo habría estafado más de un millón de euros a 43 personas: 25 de ellas en Huesca, 11 en Zaragoza y 7 en Teruel.
Un entramado de cuentas para ocultar el dinero
Los investigadores comprobaron que, una vez recibido el dinero, este era transferido rápidamente entre diferentes cuentas bancarias con el objetivo de dificultar su seguimiento. Finalmente, parte de las cantidades era retirada en cajeros situados en Barcelona, Madrid y Murcia.
La trazabilidad bancaria permitió identificar a numerosas personas que actuaban como mulas económicas, es decir, individuos que facilitaban sus cuentas bancarias o datos personales para recibir y mover dinero de procedencia ilícita a cambio de una comisión.
La organización contaba además con personas encargadas de captar a estas mulas y otras dedicadas a retirar el dinero. Las cantidades obtenidas terminaban a disposición de la cúpula del grupo, integrada por los falsos gestores bancarios y el responsable del call center desde el que se enviaban los mensajes fraudulentos.
Un call center capaz de enviar 100.000 SMS a la hora
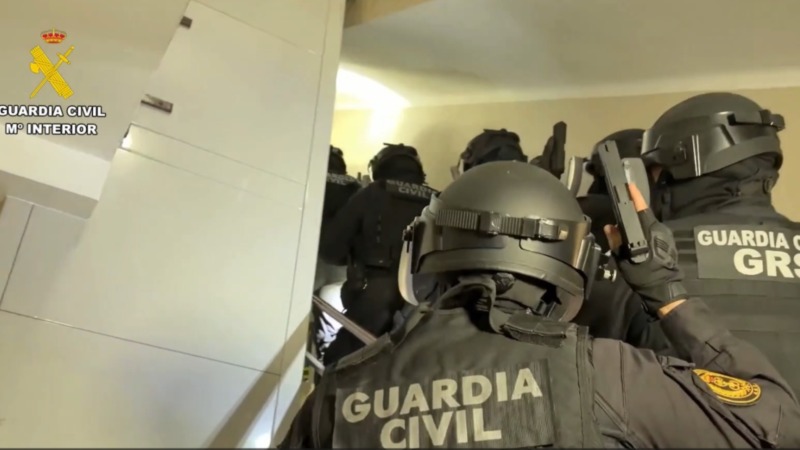
La primera fase de la operación se desarrolló el pasado mes de marzo con entradas y registros en Badalona y Terrassa (Barcelona), Carabanchel (Madrid) y Cartagena (Murcia).
Los agentes desarticularon entonces el call center utilizado por la organización, que contaba con capacidad técnica para enviar más de 100.000 SMS a la hora.
En esta primera actuación fueron detenidas cinco personas consideradas miembros de la cúpula de la organización. Además, se intervinieron 57.520 euros en efectivo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 dispositivos para el envío masivo de SMS y 70 teléfonos móviles, además de diversos artículos de lujo y documentación relacionada con la actividad delictiva.
En una segunda fase, los investigadores lograron desmantelar el entramado destinado al blanqueo del dinero y localizaron a las mulas económicas, captadores y extractores que participaban en el circuito.
Como resultado, la Guardia Civil ha conseguido recuperar 256.708 euros que se encontraban en diferentes cuentas bancarias controladas por los ciberestafadores.
La operación ha sido desarrollada por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca, con la participación de unidades de Seguridad Ciudadana de Madrid y Murcia y del Grupo de Reserva y Seguridad de las Zonas de Barcelona y Valencia.
Las actuaciones se han extendido a 23 provincias, entre ellas Cantabria, además de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cádiz, Córdoba, Gerona, Granada, Las Palmas de Gran Canaria, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
Las diligencias han sido puestas a disposición de los juzgados competentes de distintos partidos judiciales de Huesca, Zaragoza y Teruel.
Cómo evitar caer en estas estafas
La Guardia Civil recuerda que ante un SMS que alerte de un supuesto problema con una cuenta bancaria no se debe utilizar el número de teléfono incluido en el mensaje.
En caso de recibir este tipo de comunicaciones, recomienda:
- No hacer clic en enlaces incluidos en SMS relacionados con supuestas alertas bancarias.
- No instalar aplicaciones que sean solicitadas a través de estos mensajes.
- Comprobar cualquier aviso directamente desde la aplicación oficial del banco o utilizando un teléfono oficial de la entidad.
- Ante una llamada sospechosa, colgar y contactar directamente con el banco mediante un número conocido.
- No facilitar por teléfono contraseñas, PIN, códigos de seguridad ni claves completas.
- Si se ha producido una estafa, presentar denuncia ante la Guardia Civil, en el acuartelamiento más cercano o a través de su sede electrónica.
La Guardia Civil insiste en que los delincuentes recurren especialmente a la urgencia y el miedo para conseguir que las víctimas actúen rápidamente. Ante cualquier supuesto problema bancario, la recomendación es sencilla: parar, colgar y comprobarlo directamente con la entidad.
Imagen: extracto del vídeo cedido por Guardia Civil (vídeo completo en nuestras redes sociales)